
O texto cita, também, dificuldades para realizar o trabalho de fiscalização. “Foram autorizadas somente análises estatísticas, ou seja, foi impossibilitada a execução dos códigos-fonte, fato que teve por consequência a não compreensão da sequência de execução de cada parte do sistema, bem como do funcionamento do sistema como um todo”.
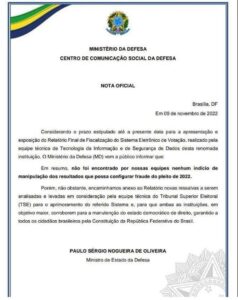
Nesta quarta-feira (09), o Ministério da Defesa enviou ao Tribunal Superior Eleitoral (TSE), o seu relatório sobre a fiscalização do processo eleitoral brasileiro. No documento de 63 páginas, os militares dizem não ter encontrado nenhum indício de fraude nas eleições deste ano, mas indica, porém, que o sistema não está isento de um “eventual código malicioso que possa afetar seu funcionamento”.
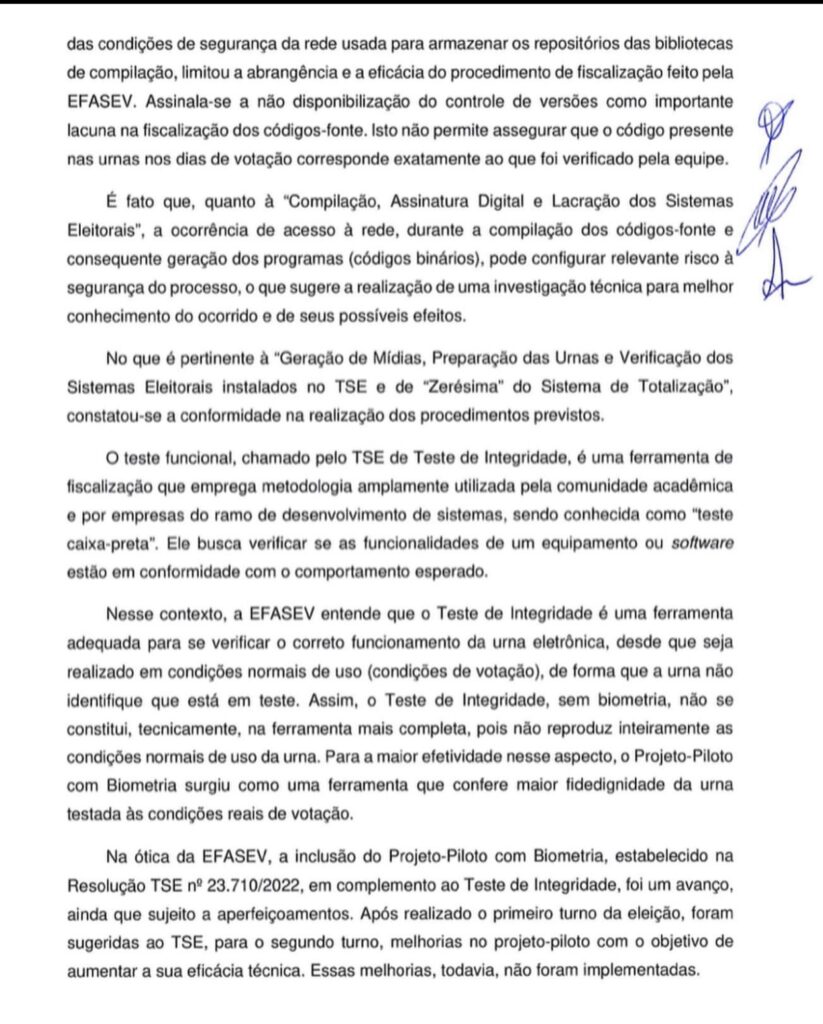
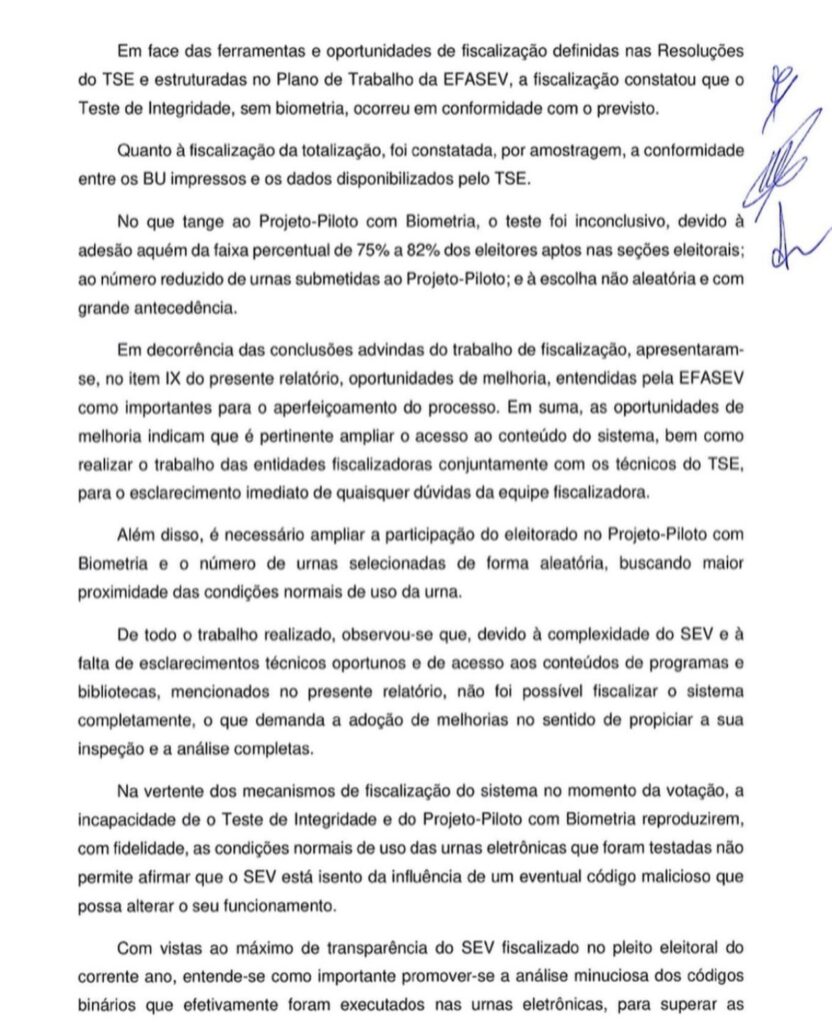
“Dos testes de funcionalidade, realizados por meio do Teste de Integridade e do Projeto-Piloto com Biometria, não é possível afirmar que o sistema eletrônico de votação está isento da influência de um eventual código malicioso que possa alterar o seu funcionamento”, diz um trecho do relatório. Ainda segundo a pasta, comandada pelo general Paulo Sérgio Nogueira, a análise dos boletins de urnas (BUs) não identificou divergências em relação aos números do TSE. Apesar disso, os militares apontam duas sugestões de melhorias para os próximos pleitos, relacionados à compilação do código-fonte e dos códigos binários que foram executados nas urnas.
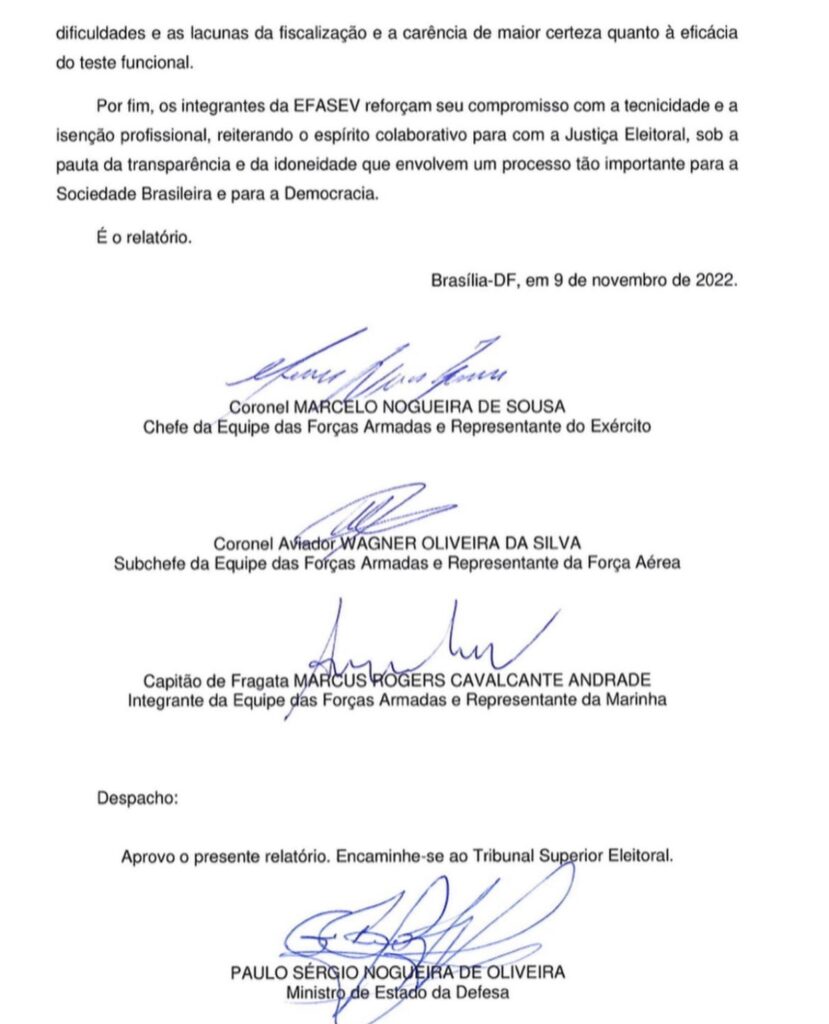
“Em consequência, solicito à Corte Eleitoral atender ao sugerido pelos técnicos militares no sentido de: realizar uma investigação técnica para melhor conhecimento do ocorrido na compilação do código-fonte e de seus possíveis efeitos; e promover a análise minuciosa dos códigos binários que efetivamente foram executados nas urnas eletrônicas”, escreveu Nogueira.
No documento, o ministro da Defesa diz, ainda, que os militares não tinham o objetivo de investigar uma eventual fraude no processo eleitoral brasileiro. “Ressalta-se que o trabalho da EFASEV (equipe de fiscalização das Forças Armadas) se restringiu à fiscalização do Sistema Eletrônico de Votação, não compreendendo outras atividades, como, por exemplo, a manifestação acerca de eventuais indícios de crimes eleitorais”, resumiu. O comandante das Forças Armadas sugeriu a criação de uma comissão de técnicos de instituições da sociedade para atuar na investigação do funcionamento dos equipamentos.
O texto cita, também, dificuldades para realizar o trabalho de fiscalização. “Foram autorizadas somente análises estatísticas, ou seja, foi impossibilitada a execução dos códigos-fonte, fato que teve por consequência a não compreensão da sequência de execução de cada parte do sistema, bem como do funcionamento do sistema como um todo”. Minutos após a divulgação do relatório, o presidente do TSE, ministro Alexandre de Moraes, publicou uma nota na qual ressalta que, “assim como todas as demais entidades fiscalizadoras”, o relatório das Forças Armadas “não apontou a existência de nenhuma fraude ou inconsistência nas urnas eletrônicas e no processo eleitoral de 2022”. O magistrado acrescentou que “as sugestões encaminhadas para aperfeiçoamento do sistema serão oportunamente analisadas”. “O TSE reafirma que as urnas eletrônicas são motivo de orgulho nacional, e as eleições de 2022 comprovam a eficácia, a lisura e a total transparência da apuração e da totalização dos votos”, afirmou Moraes.
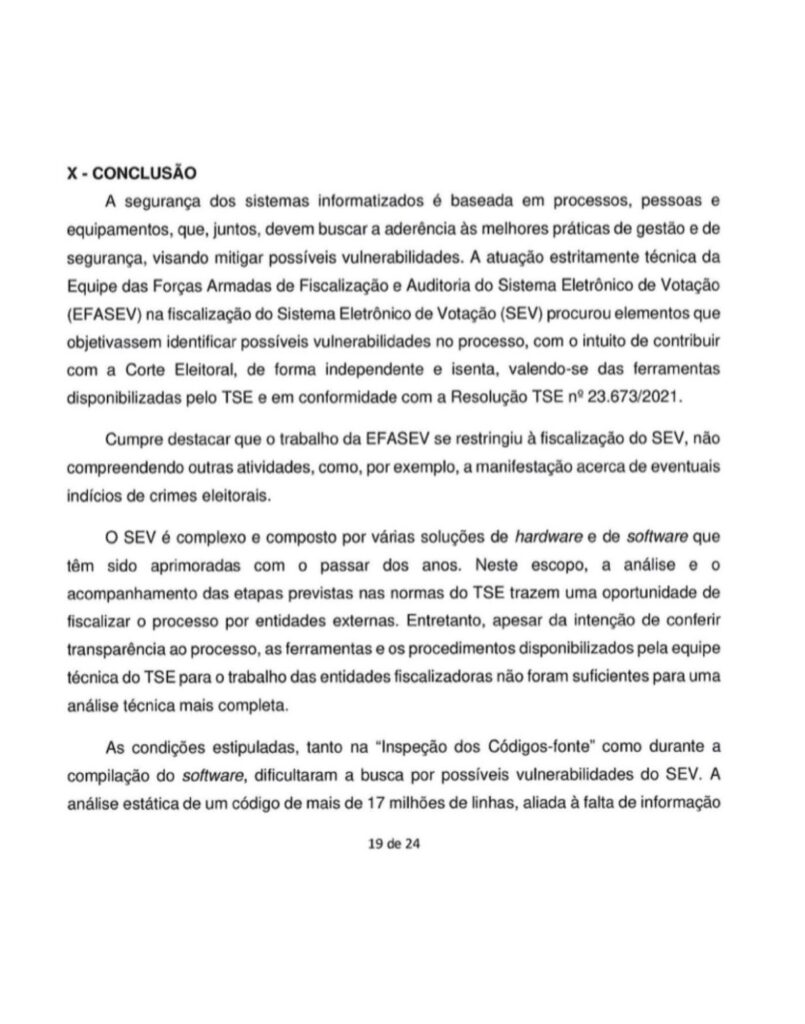
“CONCLUSÃO
A segurança dos sistemas informatizados é baseada em processos, pessoas e equipamentos, que, juntos, devem buscar a aderência às melhores práticas de gestão e de segurança, visando mitigar possíveis vulnerabilidades. A atuação estritamente técnica da Equipe das Forças Armadas de Fiscalização e Auditoria do Sistema Eletrônico de Votação (EFASEV) na fiscalização do Sistema Eletrônico de Votação (SEV) procurou elementos que objetivassem identificar possíveis vulnerabilidades no processo, com o intuito de contribuir com a Corte Eleitoral, de forma independente e isenta, valendo-se das ferramentas disponibilizadas pelo TSE e em conformidade com a Resolução TSE n° 23.673/2021.
Cumpre destacar que o trabalho da EFASEV se restringiu à fiscalização do SEV, não compreendendo outras atividades, como, por exemplo, a manifestação acerca de eventuais indícios de crimes eleitorais.
O SEV é complexo e composto por várias soluções de hardware e de software que têm sido aprimoradas com o passar dos anos. Neste escopo, a análise e o acompanhamento das etapas previstas nas normas do TSE trazem uma oportunidade de fiscalizar o processo por entidades externas. Entretanto, apesar da intenção de conferir transparência ao processo, as ferramentas e os procedimentos disponibilizados pela equipe técnica do TSE para o trabalho das entidades fiscalizadoras não foram suficientes para uma análise técnica mais completa.
As condições estipuladas, tanto na “Inspeção dos Códigos-fonte” como durante a compilação do software, dificultaram a busca por possíveis vulnerabilidades do SEV. A análise estática de um código de mais de 17 milhões de linhas, aliada à falta de informação das condições de segurança da rede usada para armazenar os repositórios das bibliotecas de compilação, limitou a abrangência e a eficácia do procedimento de fiscalização feito pela EFASEV. Assinala-se a não disponibilização do controle de versões como importante lacuna na fiscalização dos códigos-fonte. Isto não permite assegurar que o código presente nas urnas nos dias de votação corresponde exatamente ao que foi verificado pela equipe.
É fato que, quanto à “Compilação, Assinatura Digital e Lacração dos Sistemas Eleitorais”, a ocorrência de acesso à rede, durante a compilação dos códigos-fonte e consequente geração dos programas (códigos binários), pode configurar relevante risco à segurança do processo, o que sugere a realização de uma investigação técnica para melhor conhecimento do ocorrido e de seus possíveis efeitos”, diz trecho da conclusão do relatório.
Foto: Alan Santos/PR
Fotos: Divulgação