
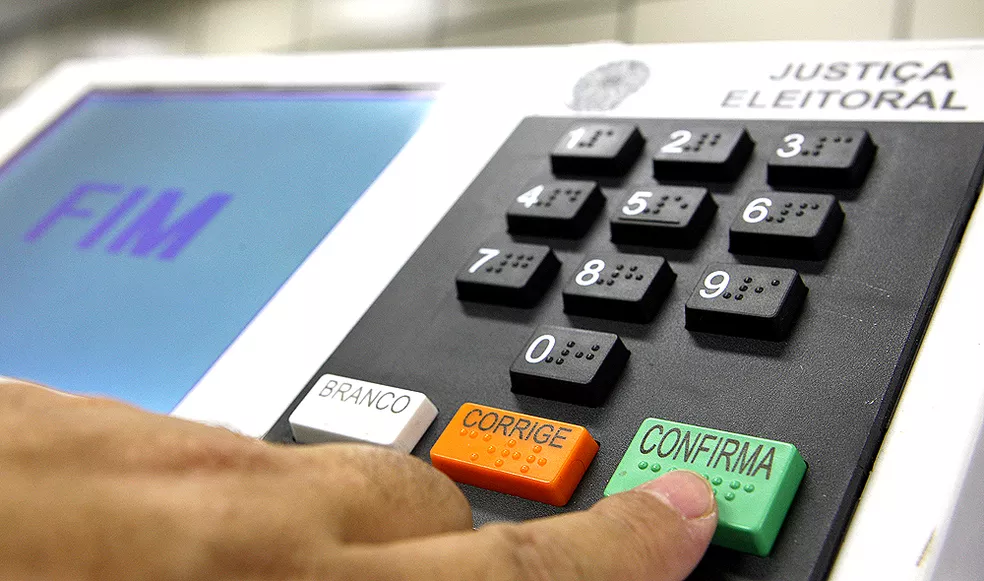
Pasta se pronunciou nesta quinta-feira (10) com o intuito de “evitar distorções do conteúdo do relatório” enviado nesta quarta-feira (09). Militares pedirão ao TSE investigação técnica urgente sobre eventuais riscos de segurança das urnas eletrônicas
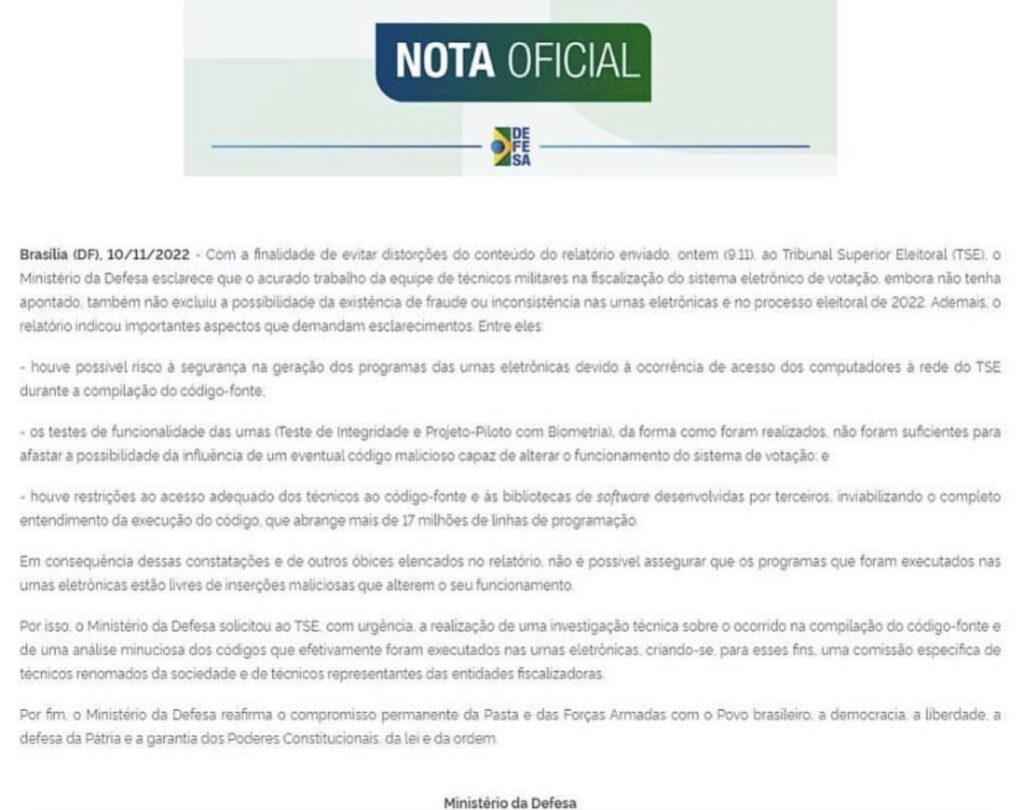
Na manhã desta quinta-feira (10), um dia após divulgar o relatório das Forças Armadas sobre a inspeção das urnas eletrônicas que não indicou fraude no processo eleitoral brasileiro, o Ministério da Defesa veio a público para dizer que não foi bem assim.
“O Ministério da Defesa esclarece que o acurado trabalho da equipe de técnicos militares na fiscalização do sistema eletrônico de votação, embora não tenha apontado, também não excluiu a possibilidade da existência de fraude ou inconsistência nas urnas eletrônicas e no processo eleitoral de 2022”, escreveu a pasta.
De acordo com o Ministério da Defesa, houve possibilidade de risco à segurança das urnas eletrônicas. Além disso, ele alega que os testes não foram suficientes para “afastar a possibilidade da influência de um eventual código malicioso capaz de alterar o funcionamento do sistema de votação”.
Ainda segundo a pasta, o Ministério solicitou ao Tribunal Superior Eleitoral (TSE), com urgência, “a realização de uma investigação técnica sobre o ocorrido na compilação do código-fonte e de uma análise minuciosa dos códigos que efetivamente foram executados nas urnas eletrônicas, criando-se, para esses fins, uma comissão específica de técnicos renomados da sociedade e de técnicos representantes das entidades fiscalizadoras”.
Confira os pontos levantados pelo Ministério da Defesa:
– Houve possível risco à segurança na geração dos programas das urnas eletrônicas devido à ocorrência de acesso dos computadores à rede do Tribunal Superior Eleitoral (TSE) durante a compilação do código-fonte;
– Os testes de funcionalidade das urnas (teste de integridade e projeto-piloto com biometria), da forma como foram realizados não foram suficientes para afastar a possibilidade da influência de um eventual código malicioso capaz de alterar o funcionamento do sistema de votação; e
– Houve restrições ao acesso adequado dos técnicos ao código-fonte e às bibliotecas de software desenvolvidas por terceiros, inviabilizando o completo entendimento da execução do código que abrange mais de 17 milhões de linhas de programação.